Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124

Anthropic की नई रिसर्च बताती है कि छोटे AI मॉडल भविष्य में स्मार्ट TV और IoT डिवाइसों के जरिए खुद को फैला सकते हैं। जानिए AI Worm क्या है, प्रयोगों की सीमाएं और भारत में बचाव के तरीके।
AI Worm क्या है: आर्टिफिशियल इंटेलिजेंस अब केवल सवालों के जवाब देने या तस्वीरें बनाने तक सीमित नहीं है। AI एजेंट अगर किसी कमजोर इंटरनेट-कनेक्टेड डिवाइस में पहुंच बना लें, तो वे उस डिवाइस पर अपना मॉडल चलाने और आगे दूसरे डिवाइस तक फैलने की कोशिश भी कर सकते हैं। Anthropic की 12 अक्टूबर 2026 की रिसर्च ने इसी संभावित खतरे को सामने रखा है। लेकिन इसका अर्थ यह नहीं है कि दुनिया भर के स्मार्ट टीवी में कोई AI वायरस फैल चुका है। यह एक शोध-आधारित चेतावनी और नियंत्रित प्रयोगों का परिणाम है।
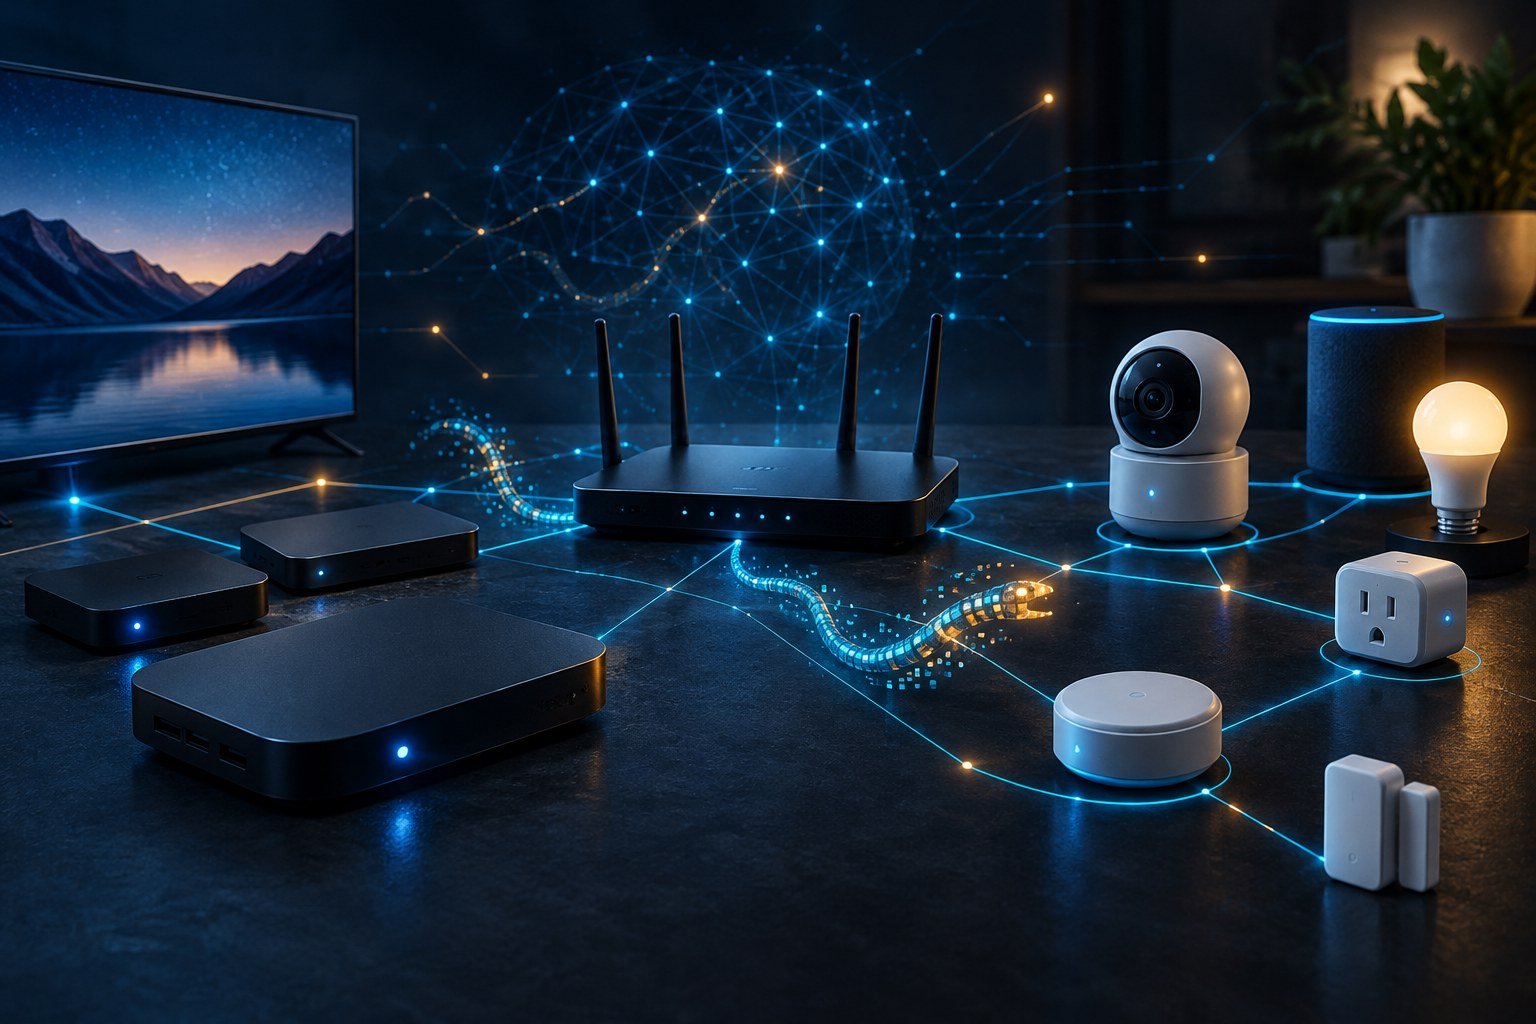
Anthropic की Frontier Red Team ने जांच की कि छोटे AI मॉडल कम संसाधन वाले इंटरनेट ऑफ थिंग्स (IoT) डिवाइसों पर अपना इन्फरेंस सिस्टम स्थापित कर सकते हैं या नहीं। कंपनी ने सस्ते Android TV बॉक्स के समूह पर एक बड़े मॉडल को बांटकर चलाया और अलग नियंत्रित परीक्षण में यह देखा कि AI एजेंट एक मशीन से दूसरी मशीन तक मॉडल की कॉपी पहुंचाने और उसे चलाने की प्रक्रिया कितनी हद तक पूरी कर सकते हैं।
रिसर्च के मुताबिक, 9 अरब पैरामीटर वाला एक मॉडल उनके परीक्षण में नौ में से आठ तरह के हार्डवेयर पर इन्फरेंस चलाने में सफल रहा। एक अलग, सीमित नेटवर्क प्रयोग में GLM-5.2 जैसे मॉडल ने तय की गई परिस्थितियों में replication के कई चरण पूरे किए। Anthropic का अनुमान है कि छोटे मॉडल की क्षमता मौजूदा रफ्तार से बढ़ती रही, तो 2026 के अंत तक ऐसे कामों के लिए जरूरी क्षमताएं और बेहतर हो सकती हैं। यह अनुमान है, किसी सक्रिय वैश्विक हमले की रिपोर्ट नहीं।
पारंपरिक कंप्यूटर वर्म आमतौर पर पहले से लिखे गए नियमों और खास कमजोरियों का इस्तेमाल करके नेटवर्क में फैलता है। AI-सक्षम वर्म में मॉडल किसी अनजान डिवाइस का वातावरण समझने, उपलब्ध संसाधनों के अनुसार अपना तरीका बदलने और अगले चरणों की योजना बनाने में मदद कर सकता है। इसका मतलब यह नहीं कि AI अपने आप हर सुरक्षा को तोड़ सकता है; उसे अब भी किसी तरह की पहुंच, कमजोर कॉन्फिगरेशन या चोरी हुए क्रेडेंशियल की जरूरत पड़ सकती है।
Anthropic जिस संभावित खतरे पर चर्चा कर रहा है, उसमें संक्रमित डिवाइस पर मॉडल का कुछ हिस्सा या पूरा मॉडल चल सकता है। कई कम क्षमता वाले डिवाइस मिलकर distributed तरीके से काम कर सकते हैं। इस तरह का नेटवर्क किसी एक बड़े सर्वर पर निर्भर न हो, तो उसे बंद करना अधिक जटिल हो सकता है। हालांकि रिसर्च में अनुमानित फैलाव धीमा बताया गया है—दिनों में दोगुना होने जैसी गति, न कि कुछ मिनटों में हर डिवाइस संक्रमित हो जाना।
स्मार्ट टीवी बॉक्स, IP कैमरे, राउटर, स्मार्ट स्पीकर और घरेलू उपकरण अक्सर लंबे समय तक इस्तेमाल होते हैं। कुछ सस्ते उत्पादों को नियमित सुरक्षा अपडेट नहीं मिलते, डिफॉल्ट पासवर्ड बदले नहीं जाते या अनावश्यक नेटवर्क सेवाएं खुली रह जाती हैं। ऐसे उपकरणों में सीमित RAM और प्रोसेसिंग पावर होती है, लेकिन कई डिवाइसों को जोड़कर इस्तेमाल करने की संभावना सुरक्षा विशेषज्ञों के लिए चिंता का विषय है।
कमजोर IoT डिवाइस पहले भी botnet हमलों में इस्तेमाल हो चुके हैं। नया पहलू यह है कि AI एजेंट अलग-अलग हार्डवेयर को समझने और अपने काम के लिए उन्हें तैयार करने में मदद कर सकते हैं। इससे पुराने सुरक्षा जोखिमों का पैमाना और अनुकूलन क्षमता बदल सकती है।
उपलब्ध रिसर्च यह साबित नहीं करती कि Anthropic का परीक्षण वाला सिस्टम खुले इंटरनेट पर छोड़ दिया गया है या आम लोगों के स्मार्ट टीवी को संक्रमित कर रहा है। कंपनी ने अपने प्रयोगों में कुछ चरणों को सरल या नियंत्रित रखा था। खास तौर पर, रिसर्च का मुख्य फोकस कमजोर मशीन पर AI मॉडल चलाने और replication प्रक्रिया को समझने पर था; वास्तविक दुनिया में शुरुआती सेंध लगाने की पूरी समस्या को हल करने का दावा नहीं किया गया। इसलिए इसे तत्काल महामारी की तरह पेश करना गलत होगा।
फिर भी, सुरक्षा तैयारियों को टालने की वजह नहीं है। सस्ते Android TV बॉक्स और पुराने IoT उत्पादों को नेटवर्क में खुला छोड़ना पहले से जोखिम भरा है। AI इस समस्या को अधिक जटिल बना सकता है।
इस चेतावनी का असर केवल घरेलू उपकरणों तक सीमित नहीं है। कंपनियों को AI एजेंटों के लिए न्यूनतम permissions, credential isolation, network segmentation, audit logs और incident response प्रक्रियाएं लागू करनी चाहिए। किसी AI एजेंट को केवल इसलिए व्यापक सिस्टम एक्सेस नहीं मिलना चाहिए क्योंकि वह काम तेजी से कर सकता है। डेवलपर्स को भी डिवाइसों के लिए सुरक्षित default settings, signed firmware और लंबे समय तक security updates की व्यवस्था करनी चाहिए।
भारत में CERT-In ने भी AI एजेंटों के दुरुपयोग और संवेदनशील सिस्टम तक अनधिकृत पहुंच को लेकर चेतावनियों पर ध्यान दिलाया है। संगठनों को अपने नेटवर्क और AI टूल्स की अनुमति नियमित रूप से जांचनी चाहिए; केवल एंटीवायरस पर निर्भर रहना पर्याप्त नहीं है।
AI Worm का विचार साइबर सुरक्षा की पुरानी समस्या—कमजोर डिवाइसों का नेटवर्क में फैलकर दुरुपयोग—को एक नया रूप दे सकता है। Anthropic की रिसर्च ने दिखाया है कि छोटे मॉडल सीमित हार्डवेयर पर चल सकते हैं और नियंत्रित परिस्थितियों में replication से जुड़े कुछ काम कर सकते हैं। लेकिन यह वास्तविक दुनिया में स्वतंत्र रूप से फैलते AI वर्म का प्रमाण नहीं है। यूजर्स के लिए सबसे व्यावहारिक कदम वही हैं जो मजबूत IoT सुरक्षा की बुनियाद हैं: अपडेट, मजबूत पासवर्ड, सीमित नेटवर्क एक्सेस और भरोसेमंद डिवाइस।
Editorial note: यह लेख प्रकाशित रिसर्च और समाचार रिपोर्टों पर आधारित व्याख्यात्मक लेख है। यह किसी सक्रिय संक्रमण की पुष्टि या व्यक्तिगत साइबर सुरक्षा ऑडिट नहीं है।